 Social Rocket

OpenAI Dots n'est accessible au public que depuis quelques jours, mais les premiers retours d'utilisateurs plus détaillés sont nettement moins lisses que la démo de lancement. Deux premiers utilisateurs critiquent sur X, entre autres, l'absence d'accès aux données de contexte existantes de ChatGPT, une consommation de Codex élevée voire inattendue, des problèmes de fichiers, des hallucinations et un manque de transparence sur ce que l'agent fait réellement en arrière-plan.
Pour les utilisateurs Pro allemands, cela reste pour l'instant théorique : lors du déploiement actuel de Pro, OpenAI exclut l'Espace économique européen, la Suisse et le Royaume-Uni . Business Premium est selon OpenAI disponible plus largement.
Les premiers testeurs signalent des frictions plutôt qu'un fonctionnement « always on »
OpenAI présente Dots comme des agents travaillant en continu, avec leur propre ordinateur dans le cloud, GPT-6 Astra et l'accès aux applications connectées. Vous trouverez notre aperçu du lancement ici : OpenAI Dots : l'agent IA travaille en continu sur plus de 4.000 applications.
En pratique, l'utilisateur X habibi décrit, après environ une journée, un tableau nettement plus cahoteux. Dans son compte rendu d'expérience détaillé sur X Il critique notamment le fait que son Dot ne puisse pas accéder directement à ses conversations ChatGPT, ce qui l'oblige à copier le contenu. Des frictions sont également apparues lors de l'accès au contexte et aux fichiers de Codex.
Pour lui, les téléchargements de fichiers qui échouent et les accès à la bibliothèque sont particulièrement problématiques, tout comme les hallucinations pendant les tâches en cours et le faible niveau de visibilité sur ce que l'agent exécute réellement. Il rapporte également qu'une tâche de synthèse lancée pendant la nuit a créé plusieurs nouvelles tâches Codex et épuisé son quota Codex restant, alors que le travail proprement dit avait échoué tôt, sur un obstacle d'authentification.
Ce sont des expériences individuelles d'un utilisateur précoce, et non une liste d'erreurs reproduite de manière indépendante. Elles touchent toutefois un point décisif du produit : un agent qui travaille en continu ne doit pas seulement produire de bonnes réponses, il doit aussi gérer de façon fiable les fichiers, les états de travail existants, les autorisations et les limites d'utilisation.
Deuxième témoignage : réinitialisation de l'espace de travail et état de travail perdu
Un second témoignage public, celui de Chase Browe , est tout aussi critique.
Dans la capture d'écran qu'il a publiée, son Dot explique lui-même que le code local a été perdu après une réinitialisation de l'espace de travail. Il y avait bien un fichier ZIP, auquel l'agent n'a ensuite plus pu accéder. Comme rien n'avait été poussé vers GitHub, il n'existait aucune copie exploitable de l'implémentation.
Dans les réponses qui suivent, on débat déjà pour savoir s'il s'agit d'un problème de harnais ou de modèle . Cette distinction est importante. Dans un produit d'agent, les erreurs ne se situent pas uniquement dans le modèle : le routage des outils, le système de fichiers, les autorisations, les ordinateurs cloud, la transmission du contexte et la logique de récupération font partie du produit. Pour les utilisateurs, seule compte en fin de compte la fiabilité avec laquelle la tâche est accomplie et l'état de travail préservé.
C'est aussi pourquoi les architectures ouvertes d'outils et de droits gagnent en importance. Notre guide sur les plugins ChatGPT, MCP, OAuth et serveurs propres montre à quel point la qualité d'un agent se décide désormais en grande partie en dehors du modèle lui-même.
Puis vint la réponse « Felony » de Tibo
L'affaire a attiré l'attention supplémentaire grâce à un échange avec Thibault « Tibo » Sottiaux, Head of Core Products chez OpenAI et donc l'un des principaux responsables produit de ChatGPT et Codex.
Le contexte est presque plus absurde que la réponse elle-même : l'utilisateur X fil (@fildotai), qui se présente comme SpaceXAI Ambassador et EU Regional Lead, a mis dans son post sur Dots un lien vers dot.com.
Le sujet est piquant, car dot.com redirige actuellement vers le bot Grok de xAI. TechCrunch et Business Insider ont déjà évoqué cette redirection lors du lancement de Dots. Les données de domaine indiquent un changement ou un transfert en juillet 2026 – donc avant l'annonce publique de Dots. Il n'existe pour l'instant aucune preuve que xAI connaissait ce nom à l'avance ou a acheté le domaine spécifiquement à cause d'OpenAI.
Sottiaux a répondu au post en substance que Dots était meilleur que la concurrence – et a ajouté qu'il serait sympa de rediriger vers la « bonne » page, plutôt que de « felony » à commettre.
La formulation était manifestement provocatrice, mais elle est factuellement à côté de la plaque : créer un lien vers un site web accessible au public n'est pas automatiquement un délit. Une Community Note est donc apparue sous le post sur X pour clarifier précisément ce point.
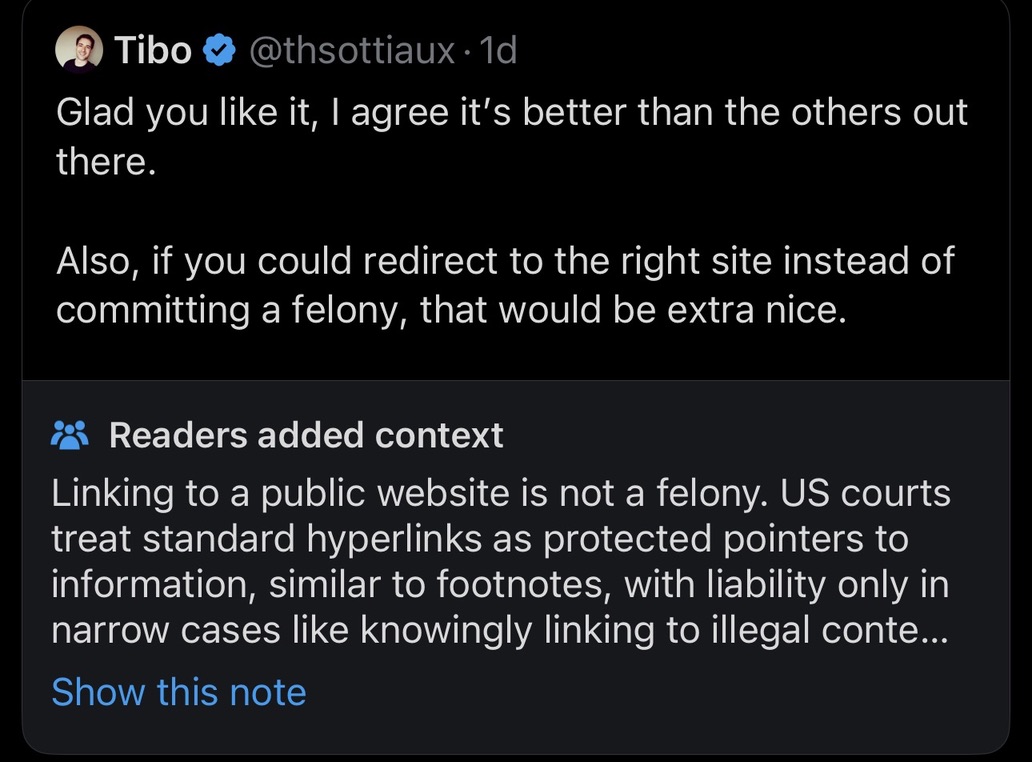
La capture d'écran que nous utilisons montre cette réponse avec la Community Note. Justement parce que la véritable blague derrière le lien est que le nom de domaine au singulier, évident pour OpenAI, aboutit précisément sur le Grok Bot de la concurrence, la réaction paraît inutilement défensive.
Dots n'est pas encore disponible pour les utilisateurs Pro allemands
Un autre élément de contexte important manque dans beaucoup de discussions sur Dots : les utilisateurs Pro en Allemagne et dans le reste de l'EEE ne reçoivent pas Dots au lancement.
La page d'aide actuelle d'OpenAI indique pour Pro un déploiement en dehors de l'Espace économique européen, de la Suisse et du Royaume-Uni. Les utilisateurs Business Premium devraient en revanche pouvoir utiliser Dots dans toutes les régions prises en charge par ChatGPT ; Enterprise bénéficie d'une bêta désactivée par défaut.
Ainsi, de nombreux utilisateurs allemands de ChatGPT Pro ne peuvent pas encore vérifier eux-mêmes les retours d'expérience actuels.
Le véritable problème, c'est la confiance dans l'agent
Un lancement précoce peut comporter des bugs. Mais pour Dots, la barre est plus haute que pour une fonctionnalité de chatbot ordinaire.
OpenAI promet un agent qui travaille de manière autonome pendant longtemps, conserve le contexte, utilise des applications et restitue ensuite les résultats. C'est précisément pour cela que la perte de fichiers, la consommation inutile d'outils, des limites d'authentification peu claires ou des hallucinations formulées de manière convaincante ne sont pas de simples petits défauts d'UX. Ils touchent au cœur du produit.
Meta positionne Muse désormais également comme agent d'entreprise durable. La compétition ne se jouera donc pas seulement sur le modèle qui obtient les meilleurs scores aux benchmarks, mais sur le fournisseur capable de construire un agent auquel les utilisateurs pourront encore faire confiance après huit heures de travail sans supervision.
Après les premiers retours publics, Dots doit justement faire ses preuves sur ce point.
Sources
- OpenAI Help Center : Getting started with your dot
- OpenAI : Introducing dots
- habibi : retour d'expérience sur Dots sur X
- Chase Browe : retour d'expérience sur Dots sur X
- fil : post avec lien dot.com sur X
- TechCrunch : dot.com redirects to Grok Bot
- TechCrunch : interview de Thibault Sottiaux, Head of Product chez OpenAI